Przygotowanie sklepu do Black Friday 2026 zaczyna się 30 dni przed akcją: audyt wydajności i kopii, aktualizacje, test obciążenia, konfiguracja Cloudflare i cache, a na tydzień przed Black Friday zamrożenie zmian i monitoring koszyka oraz płatności. Black Friday wypada 27 listopada, Cyber Monday 30 listopada 2026, więc 28 października to dokładnie T-30. Jako IThandy (Stanisław Sterkowski) przygotowuję tak sklepy PrestaShop i WooCommerce małych i średnich firm, w Warszawie i zdalnie, w ramach optymalizacji i przyspieszenia sklepu.
- Daty: Black Week zwyczajowo 23-29 listopada, Black Friday 27.11, Cyber Monday 30.11, Mikołajki 6.12 (niedziela handlowa).
- T-7 to granica: po 20 listopada żadnych aktualizacji, nowych modułów ani zmian motywu.
- Cloudflare Free wystarcza na start: 10 reguł cache, 5 reguł WAF, 1 reguła rate limiting. Poczekalnia (Waiting Room) jest tylko w planie Business.
- Nie cache'uj koszyka, zamówienia, konta ani powiadomień z bramek płatności. Bot Fight Mode potrafi je zablokować.
- Omnibus: przy każdej obniżce najniższa cena z 30 dni, czytelnie. W styczniu 2026 UOKiK nałożył za to kary na Zalando i Temu.
- W dniu D monitoruj całą ścieżkę zakupu, nie samą stronę główną: koszyk, płatność, dostawę, błędy 5xx i 429.
Ten poradnik pokazuje przygotowanie sklepu od strony technicznej: audyt wydajności i kopii, konfigurację Cloudflare i cache, test obciążenia i zamrożenie zmian. Wydajność, bezpieczeństwo i kopie zapasowe (sprawdzone przez odtworzenie) oceniam w ramach audytu technicznego sklepu PrestaShop, a cache, WAF i ochronę przed botami ustawiam w ramach wdrożenia Cloudflare. Wolisz zlecić przygotowanie? Zapytaj o wycenę przy wybranej usłudze.
- Kalendarz Black Week i Cyber Monday 2026
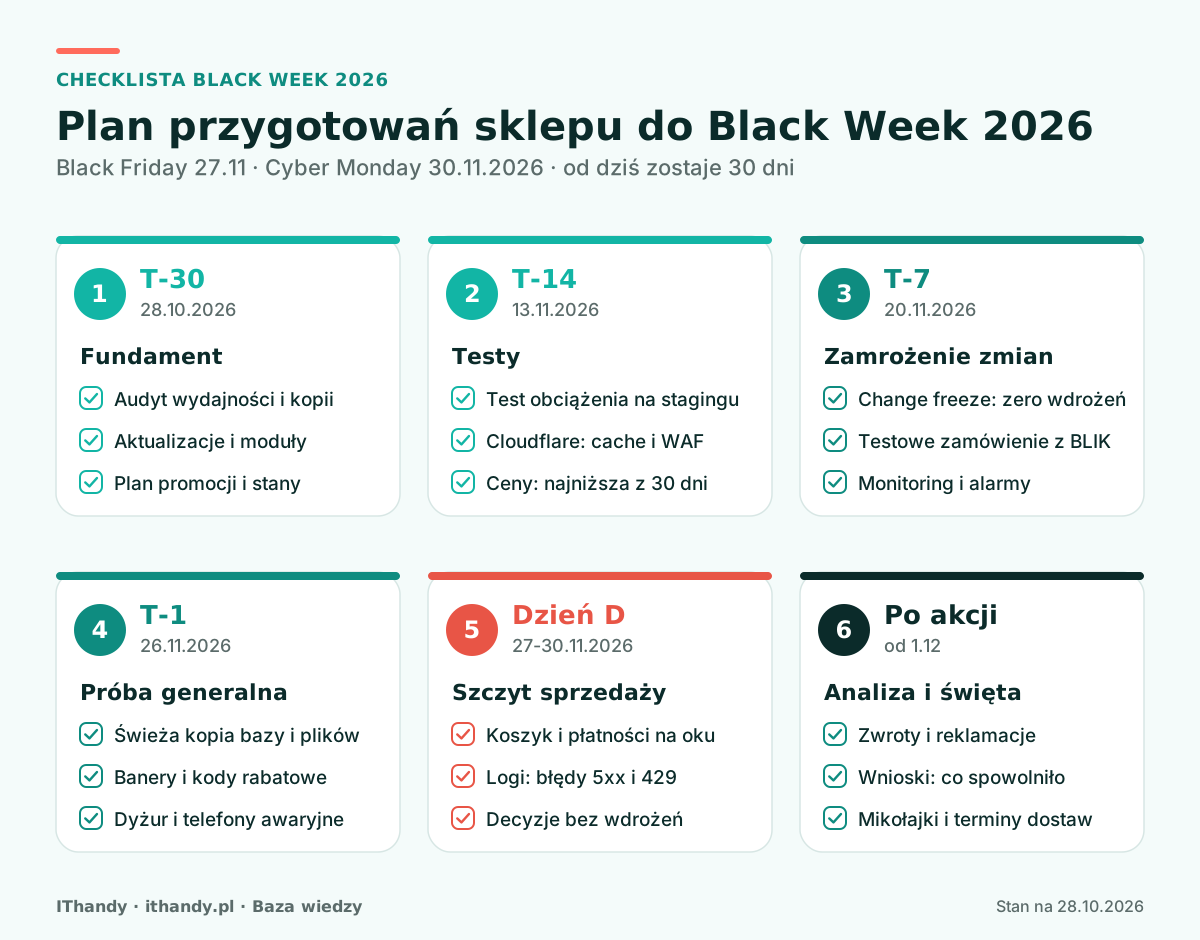
- Checklista: T-30, T-14, T-7, T-1, dzień D, po akcji
- Wydajność: cache, hosting i test obciążenia
- Cloudflare: co włączyć, czego nie cache'ować
- Monitoring w dniu D
- Ścieżka zakupu i konwersja
- Ceny, Omnibus i prawo
- Bezpieczeństwo w sezonie
- Po akcji: zwroty, wnioski, święta
- FAQ
Sprawdzę Twój sklep za darmo przed Black Friday. Dostępność, SSL, koszyk, płatności, blokady botów i podstawowe SEO techniczne: raport z priorytetami dostajesz na e-mail w 1 dzień roboczy, bez logowania do panelu.
Zamów darmowy skanKalendarz Black Week i Cyber Monday 2026
Black Friday to piątek po amerykańskim Święcie Dziękczynienia, czyli w 2026 roku 27 listopada. Cyber Monday wypada trzy dni później, 30 listopada. „Black Week” nie ma oficjalnej definicji: zwykle to tydzień kończący się Black Friday, a coraz więcej sklepów ciągnie promocję do Cyber Monday.
| Data | Co się dzieje | Co to znaczy dla sklepu |
|---|---|---|
| 28.10.2026 (T-30) | Start przygotowań | Ostatni dobry moment na większe prace |
| 20.11.2026 (T-7) | Zamrożenie zmian | Od teraz tylko poprawki krytyczne |
| 23-29.11.2026 | Black Week | Ruch rośnie z dnia na dzień |
| 27.11.2026 | Black Friday | Szczyt zamówień i ruchu botów |
| 30.11.2026 | Cyber Monday | Druga fala; w 2025 najwięcej transakcji BLIK |
| 6.12.2026 | Mikołajki, niedziela handlowa | Kolejna promocja, terminy dostaw |
| 24.12.2026 | Wigilia, dzień wolny od pracy | Ostatnie nadania paczek kilka dni wcześniej |
Skalę widać po płatnościach. Według danych Polskiego Standardu Płatności, podanych przez media 2 grudnia 2025, w długi weekend od Black Friday do Cyber Monday 2025 wykonano prawie 30 mln transakcji BLIK na blisko 5 mld zł, z czego 20,9 mln w e-commerce. Największym dniem był poniedziałek, nie piątek.

Checklista: T-30, T-14, T-7, T-1, dzień D, po akcji
Kolejność ma znaczenie: rzeczy ryzykowne (aktualizacje, moduły, zmiany serwera) robisz wcześnie, a im bliżej akcji, tym więcej testów i mniej zmian. Odhaczaj punkty po kolei.
T-30 (28 października): fundament
- Audyt wydajności: TTFB, LCP, INP i CLS na stronie głównej, kategorii, produkcie i w koszyku, osobno na telefonie.
- Kopie zapasowe: baza i pliki, poza serwerem sklepu, plus test przywracania na osobnej kopii. Kopia, której nikt nie odtworzył, to tylko nadzieja.
- Aktualizacje PrestaShop, WooCommerce, modułów, wtyczek i PHP, najpierw na kopii sklepu.
- Limity hostingu: procesy PHP (PHP workers), CPU, I/O, limit połączeń do bazy. Zapytaj dostawcę, co się stanie przy kilkukrotnie większym ruchu.
- Plan promocji: produkty, rabaty, stany magazynowe, terminy dostaw, regulamin akcji.
T-14 (13 listopada): testy
- Test obciążenia na kopii sklepu (staging), nie na produkcji w godzinach sprzedaży.
- Cloudflare: reguły cache, WAF, rate limiting logowania, wyjątki dla bramek płatności i monitoringu.
- Ceny: najniższa cena z 30 dni przy każdej obniżce, przekreślenia, kody rabatowe, progi darmowej dostawy.
- Feedy: Google Merchant Center, porównywarki, BaseLinker, Allegro. Promocja w sklepie musi zgadzać się z feedem.
- Banery i strony promocji gotowe, ale jeszcze niewidoczne.
T-7 (20 listopada): zamrożenie zmian
- Change freeze: zero aktualizacji, nowych modułów i zmian motywu do 1 grudnia. Wyjątek: poprawka krytyczna z planem cofnięcia.
- Testowe zamówienie każdą metodą płatności (BLIK, karta, przelew) i dostawy, z telefonu i komputera.
- Monitoring i alarmy włączone, numery telefonów zapisane.
- Lista kontaktów: hosting, operator płatności, firma kurierska, osoba od sklepu.
T-1 (26 listopada): próba generalna
- Świeża kopia bazy i plików tuż przed startem.
- Włączenie banerów i kodów, kontrola cen na kilku losowych produktach.
- Wyczyszczenie i rozgrzanie cache (odwiedź kluczowe kategorie i produkty).
- Dyżur ustalony: kto reaguje 27-30 listopada, kto decyduje o wyłączeniu funkcji.
Dzień D (27-30 listopada): szczyt sprzedaży
- Co rano testowe zamówienie i przegląd statusów płatności: opłacone kontra oczekujące.
- Logi: błędy 5xx, kody 429 (limit żądań), czas odpowiedzi, zdarzenia w Cloudflare.
- Stany magazynowe i ceny w feedach kilka razy dziennie.
- Decyzje bez wdrożeń: przy problemie wyłączasz funkcję albo moduł, nie wgrywasz nowego kodu.
Po akcji (od 1 grudnia): analiza i święta
- Zwroty i reklamacje: konsument ma 14 dni na odstąpienie od umowy zawartej na odległość.
- Wnioski: co spowolniło sklep, które strony miały najwięcej błędów, gdzie odpadali klienci.
- Odmrożenie zmian i zaległe aktualizacje, potem Mikołajki i terminy dostaw przed świętami.
Wydajność: cache, hosting i test obciążenia
Sklep rzadko pada od samego ruchu. Pada, bo każde wejście odpala ciężkie zapytania do bazy, a serwer ma kilka procesów PHP na wszystkich klientów. Cache zmniejsza tę pracę, a test obciążenia pokazuje, gdzie jest granica.
Cache w PrestaShop
W PrestaShop 9 w Parametry zaawansowane > Wydajność ustaw kompilację szablonów na „Nigdy nie kompiluj ponownie plików szablonu” (po wdrożeniu zmian wyczyść cache ręcznie), włącz cache Smarty oraz inteligentną pamięć podręczną dla CSS i JavaScript (CCC), a po zmianie przetestuj sklep. W tej samej zakładce są systemy cache Memcached i APCu. Redisa rdzeń PrestaShop nie obsługuje, wymaga modułu. Na serwerze sprawdź, czy działa OPcache i czy ma dość pamięci.
Cache całych stron (page cache) daje w PrestaShop najwięcej, ale robi się go modułem, a każdy moduł trzeba sprawdzić z Twoją wersją sklepu, koszykiem i cenami dla grup klientów. Nie instaluj go w tygodniu przed Black Friday. Więcej o przyspieszaniu sklepu piszę w artykule o Core Web Vitals w PrestaShop.
Cache w WooCommerce
WooCommerce wprost zaleca wykluczenie z cache stron Koszyk, Zamówienie i Moje konto, adresów z parametrem ?add-to-cart= oraz żądań z ciasteczkami woocommerce_cart_hash, woocommerce_items_in_cart i wp_woocommerce_session_. Od wersji 7.8 skrypt odświeżający mini-koszyk (cart fragments) ładuje się tylko tam, gdzie jest widget koszyka, ale część motywów wciąż wczytuje go na każdej stronie. Sprawdź to przed akcją.
Obrazy i Core Web Vitals
Progi „dobre” Core Web Vitals, liczone na 75. percentylu wizyt, to LCP do 2,5 s, INP do 200 ms i CLS do 0,1. Najczęściej psują je za duże zdjęcia w banerze i baner promocyjny doklejany nad treścią bez zarezerwowanego miejsca. Zdjęcia serwuj w WebP lub AVIF, z wymiarami w kodzie, a główny obraz ładuj od razu, bez leniwego ładowania.
Test obciążenia
Do testu wystarczy darmowe narzędzie. k6 (Grafana) jest open source i pozwala zapisać scenariusz: wejście na stronę główną, kategoria, produkt, dodanie do koszyka. Loader.io w darmowym planie robi minutowe testy do 10 000 połączeń na jeden host. Zasady: testuj kopię sklepu albo noc na produkcji po uzgodnieniu z hostingiem, nie przechodź przez bramkę płatności i rośnij stopniowo, patrząc na czas odpowiedzi i błędy. Jeśli serwer zaczyna zwracać 503 lub 508, znasz swój limit procesów PHP.
Cloudflare przed Black Friday: co włączyć, czego nie cache'ować
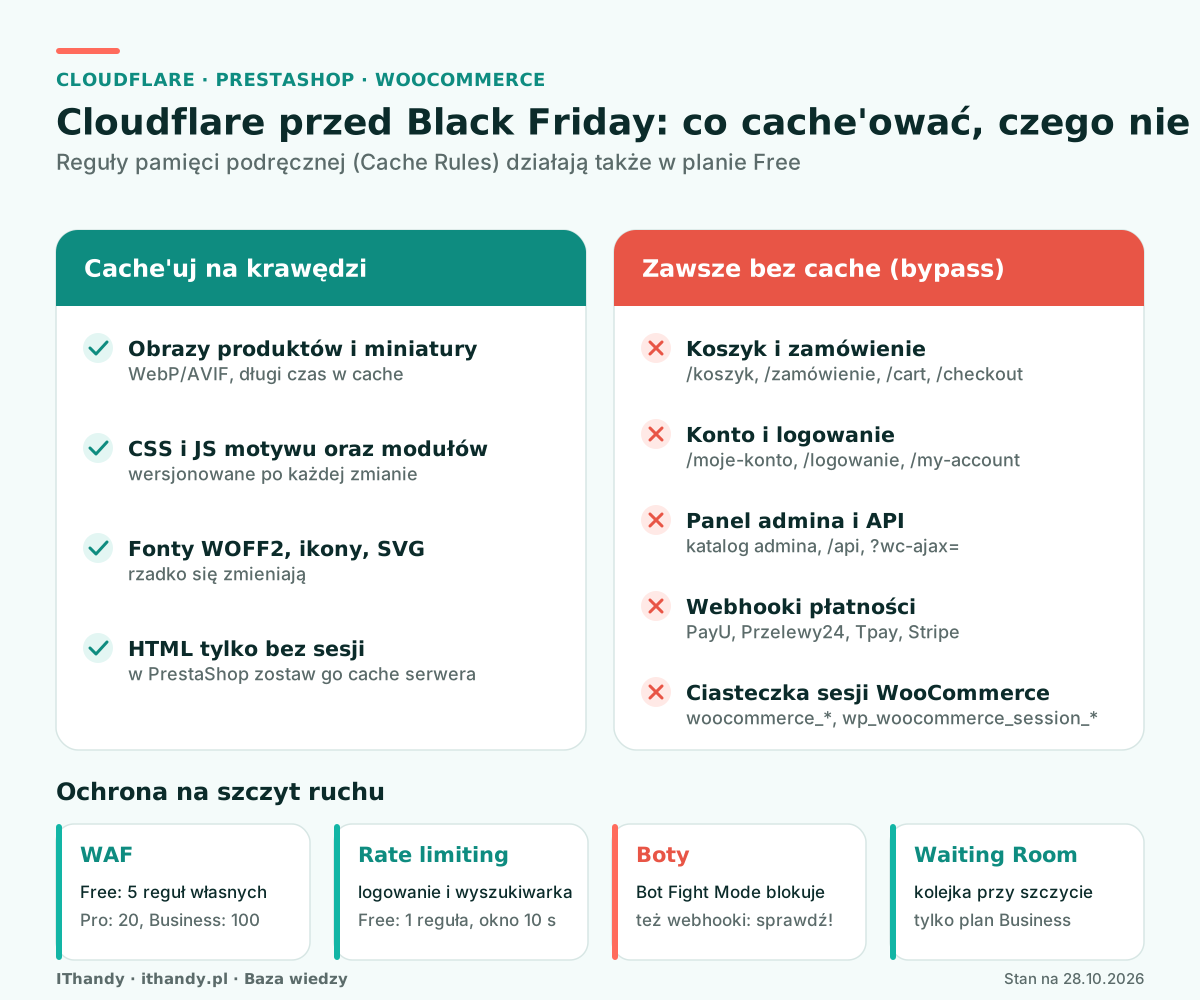
Cloudflare przed sklepem zdejmuje z serwera obsługę obrazów, CSS i JavaScript, filtruje boty i ataki. Domyślnie nie cache'uje HTML ani odpowiedzi, które ustawiają ciasteczko, więc sam proxy nie zepsuje koszyka. Psują go dopiero zbyt odważne reguły.
Ważna różnica między platformami: PrestaShop ustawia ciasteczko sesji już przy pierwszej wizycie. Reguła „omijaj cache, gdy jest ciasteczko PrestaShop” wyłączyłaby więc cache dla wszystkich. Dlatego w PrestaShop HTML zostawiam w cache po stronie serwera, a na krawędzi trzymam zasoby statyczne. W WooCommerce reguła omijania cache po ciasteczkach koszyka działa zgodnie z dokumentacją.
| Element | Ustawienie | Plan |
|---|---|---|
| Obrazy, CSS, JS, fonty | Cache Rule: cache, długi czas na krawędzi i w przeglądarce | Free (10 reguł cache) |
| Koszyk, zamówienie, konto, logowanie | Cache Rule: bypass po ścieżce, np. /koszyk, /zamówienie, /moje-konto, /cart, /checkout, /my-account | Free |
| Panel admina, API, ?wc-ajax= | Bypass cache, dla panelu dodatkowo reguła WAF ograniczająca dostęp | Free (5 reguł WAF) |
| Powiadomienia z bramek płatności | Bypass cache, wyjątek od blokad botów (IP Access Rule dla stałych adresów IP bramki) | Free |
| Logowanie i wyszukiwarka | Rate limiting: limit żądań z jednego IP | Free: 1 reguła, okno 10 s; Pro: 2 reguły |
| Boty | Bot Fight Mode albo Super Bot Fight Mode z wyjątkami | Free / od Pro |
| Formularze (rejestracja, kontakt) | Turnstile zamiast klasycznej captchy | Free |
| Smart Tiered Cache, Early Hints | Włącz, mniej zapytań do serwera i szybszy start strony | Free |
| Waiting Room (poczekalnia) | Kolejka klientów przy przeciążeniu | Tylko Business (1 poczekalnia) |
| Under Attack Mode | Ostateczność przy ataku, najlepiej tylko dla wybranej ścieżki | Wszystkie |

Bot Fight Mode i bramki płatności
Bot Fight Mode w planie Free nie daje się wyłączyć dla wybranych adresów regułą WAF. Dokumentacja Cloudflare ostrzega, że może blokować ruch API, a na forach wracają zgłoszenia o zablokowanych powiadomieniach płatności w PrestaShop. Skutek: klient zapłacił, a zamówienie wisi jako nieopłacone. Na Free jedynym wyjątkiem jest IP Access Rule ze stałymi adresami bramki. PayU i Stripe publikują listy adresów IP powiadomień, Tpay nie (adresy są zmienne i weryfikuje się podpis), więc przy Tpay testuj powiadomienia szczególnie dokładnie. Super Bot Fight Mode (od Pro) pozwala pominąć wybrane ścieżki regułą z akcją Skip.
To samo dotyczy monitoringu: bot sprawdzający sklep też jest botem. Jeśli korzystasz z IThandy Monitor, dopuść go według instrukcji na stronie bota IThandy-Checker. Googlebot i inne zweryfikowane boty Cloudflare przepuszcza domyślnie.
Czego nie oczekiwać od Cloudflare
Always Online pokazuje kopię strony z Internet Archive tylko wtedy, gdy Cloudflare nie może połączyć się z serwerem (błędy 520-527). Koszyka i zamówień nie uratuje. APO to rozwiązanie wyłącznie dla WordPressa (5 USD miesięcznie w planie Free, w cenie od Pro). Pełną konfigurację robię w ramach usługi wdrożenia Cloudflare, a o ochronie PrestaShop przed botami piszę też na blogu IThandy Monitor.
Monitoring w dniu D: co sprawdzać
Strona główna, która się otwiera, nie znaczy, że sklep sprzedaje. Najdroższe awarie w Black Week to te ciche: znika metoda płatności po aktualizacji modułu, mapa punktów odbioru się nie ładuje, bramka nie potwierdza płatności. Dlatego monitoring ma sprawdzać ścieżkę zakupu, a nie tylko odpowiedź serwera.

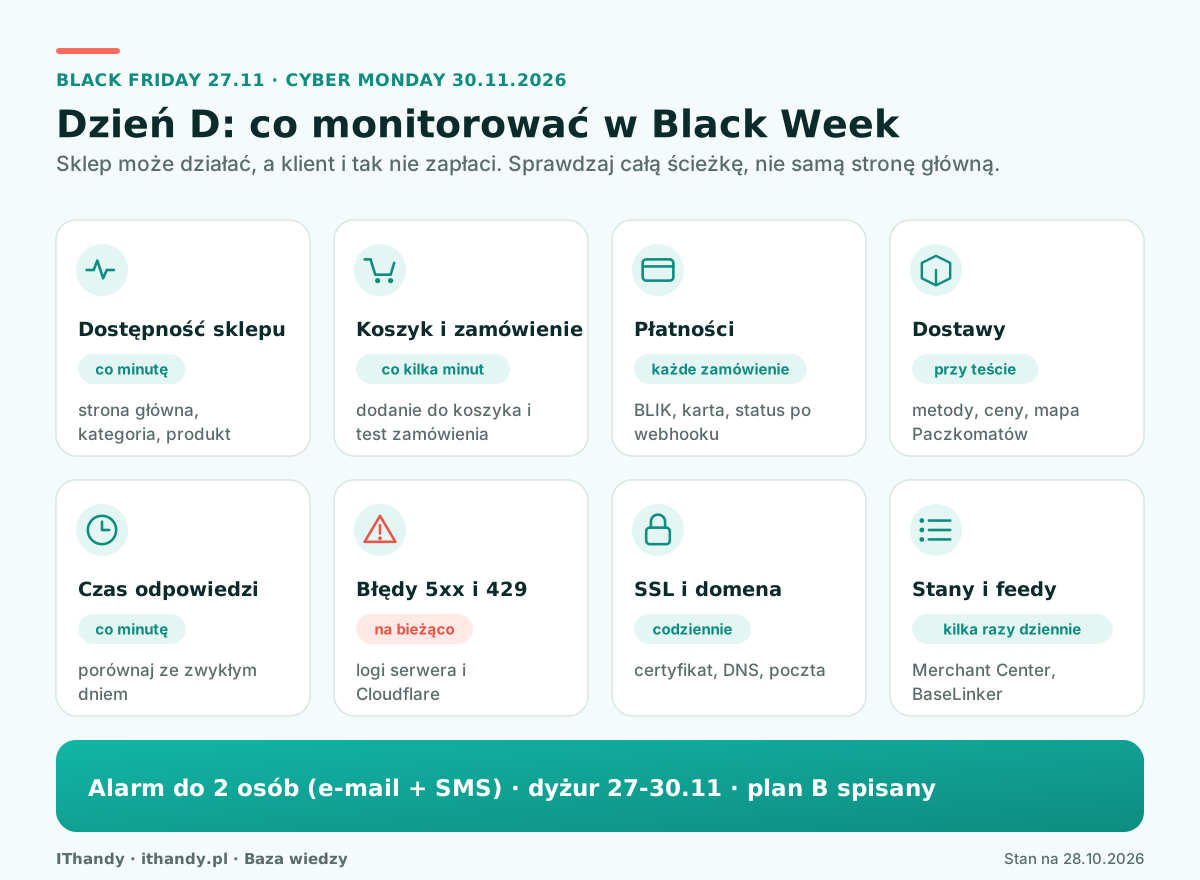
- Dostępność strony głównej, kategorii i produktu, co minutę, z kilku lokalizacji.
- Koszyk i testowe zamówienie co kilka minut, z alarmem, gdy któryś krok się nie uda.
- Płatności: proporcja zamówień opłaconych do oczekujących. Nagły wzrost oczekujących to sygnał problemu z powiadomieniami.
- Czas odpowiedzi w porównaniu ze zwykłym dniem, błędy 5xx i 429 w logach serwera i Cloudflare.
- SSL i domena: certyfikat wygasający w grudniu potrafi zepsuć święta.
- Strona statusu albo przygotowany komunikat: klienci wolą informację niż ciszę.
Takie testy robi IThandy Monitor, moja aplikacja do monitoringu sklepów: dostępność, SSL i prędkość co minutę, a w sklepie koszyk i testowe zamówienie dla PrestaShop, WooCommerce i Magento. Możesz ją sprawdzić przez 14 dni za darmo, bez karty, jeszcze przed Black Week. Szczegóły usługi opisuję na stronie monitoringu sklepu internetowego.
Źródło uzupełniające: co dokładnie monitorować i jak często, z planem na 4 tygodnie, tydzień i dzień przed akcją oraz na sam Black Week, opisuję na blogu IThandy Monitor: Monitoring sklepu na Black Friday i Black Week: checklista na 2026 rok.
Ścieżka zakupu i konwersja w Black Week
W szczycie ruchu każdy zbędny krok kosztuje zamówienia. Klienci porównują oferty na telefonie, w kilku kartach naraz, i wybierają sklep, w którym kupią najszybciej.

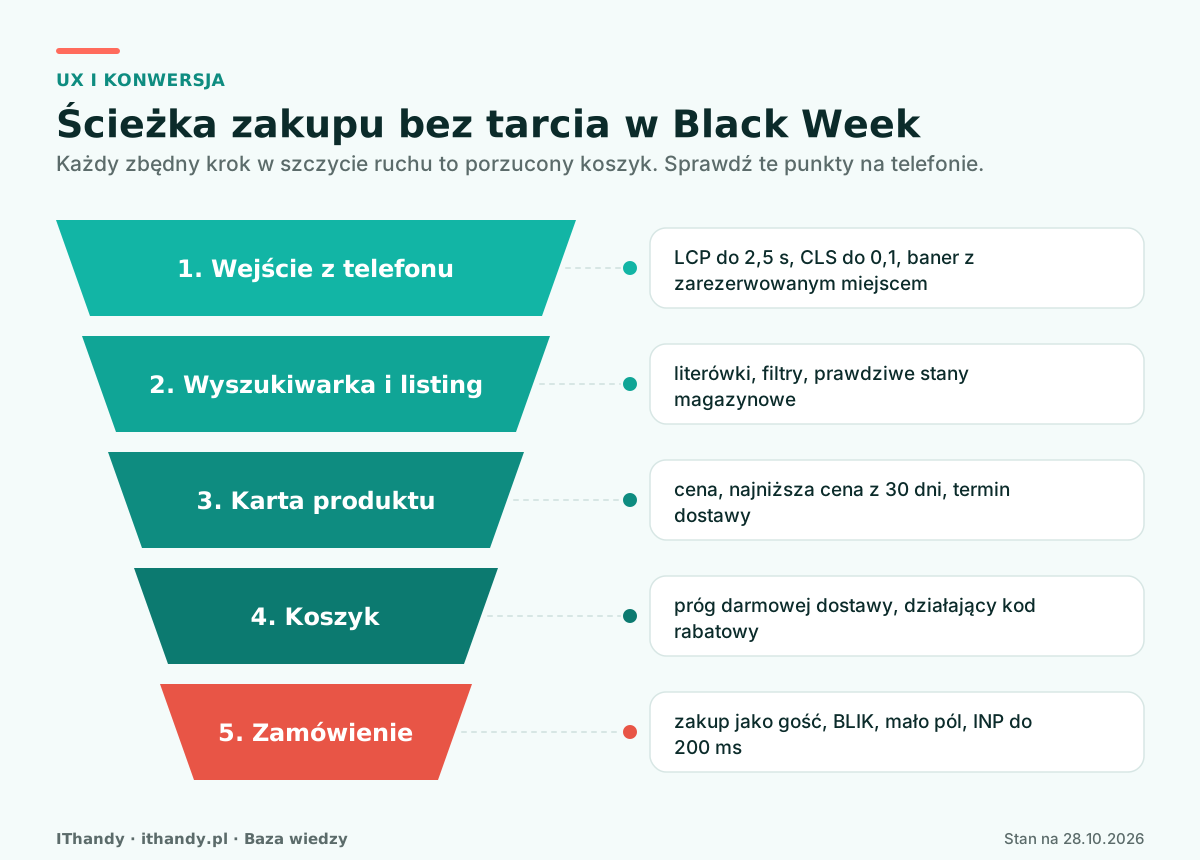
- Zakup bez zakładania konta. Zamówienie jako gość to standard, konto zaproponuj po zakupie.
- BLIK i szybkie płatności na pierwszym miejscu listy, z czytelnymi logo.
- Próg darmowej dostawy widoczny w koszyku („brakuje Ci 23 zł”), koszt dostawy znany przed ostatnim krokiem.
- Terminy dostaw przed świętami na karcie produktu i w koszyku. Przewoźnicy ogłaszają je zwykle w listopadzie: w 2025 InPost gwarantował dostawę przed świętami dla paczek nadanych do 22 grudnia do 13:00.
- Wyszukiwarka, która radzi sobie z literówkami i pokazuje dostępne produkty.
- Prawdziwe stany: komunikat „ostatnie sztuki” tylko wtedy, gdy to prawda.
- Banery bez skakania treści: stała wysokość miejsca na baner, żeby nie psuć CLS.
- Dostępność cyfrowa: kontrast, opisy obrazów, obsługa klawiaturą. Polski Akt o Dostępności obowiązuje od 28 czerwca 2025 i obejmuje sklepy internetowe, z wyłączeniem mikroprzedsiębiorców (poniżej 10 osób i do 2 mln euro obrotu lub sumy bilansowej). Szczegóły w artykule o EAA i WCAG.
Ceny, Omnibus i prawo w Black Friday
Black Friday to także sezon kontroli. Zasady, które musisz spełnić:
- Najniższa cena z 30 dni. Art. 4 ust. 2 ustawy o informowaniu o cenach towarów i usług: przy każdej informacji o obniżce podajesz najniższą cenę z 30 dni przed obniżką. Gdy produkt jest w sprzedaży krócej, najniższą od początku sprzedaży. Wyjątek dla stopniowych obniżek dotyczy tylko towarów szybko psujących się.
- Rabat liczony od ceny z 30 dni. Według wyjaśnień UOKiK obniżka w procentach ma się odnosić do tej ceny, a cena z 30 dni ma być czytelna, nie drobnym drukiem. Za obniżkę UOKiK uznaje też przekreśloną cenę i hasła „promocja”, „przecena”, „zaoszczędź”.
- Kary. Inspekcja Handlowa: do 20 tys. zł, a do 40 tys. zł przy trzech naruszeniach w 12 miesiącach. UOKiK przy naruszeniu zbiorowych interesów konsumentów: do 10% obrotu. W styczniu 2026 Prezes UOKiK ukarał Zalando (30,9 mln zł) i Temu (5,9 mln zł) za sposób prezentowania ceny sprzed obniżki (decyzje nieprawomocne).
- Liczniki czasu i presja. Licznik „do końca promocji”, który startuje od nowa każdego dnia, to wprowadzanie w błąd: w 2023 UOKiK nałożył za to ponad 100 tys. zł kary na sprzedawcę z takimi licznikami. Jeśli używasz odliczania, promocja naprawdę musi się wtedy skończyć.
- Warunki promocji (czas trwania, produkty, łączenie kodów) opisz jasno w jednym miejscu, choćby na stronie akcji.
Dla zaplecza: od 1 kwietnia 2026 faktury dla firm wystawiasz w KSeF, chyba że Twoja sprzedaż fakturowana nie przekracza 10 tys. zł brutto miesięcznie (zwolnienie do końca 2026). Faktury dla konsumentów nie muszą trafiać do KSeF. Rząd przyjął 20 października 2026 projekt odroczenia kar za błędy w KSeF do końca 2027, ale ustawa nie jest jeszcze uchwalona. Jeśli integracja sklepu z KSeF ma luki, popraw je przed szczytem, nie w jego trakcie (więcej: KSeF w sklepie PrestaShop).
Bezpieczeństwo w sezonie: aktualizacje przed, nie w trakcie
W Black Friday 2024 boty generowały według Cloudflare do 19% ruchu sklepów internetowych i 63% prób logowania w jego sieci. Część z nich to przejmowanie kont i testowanie skradzionych kart na formularzach płatności.
- Aktualizacje do T-14. W gałęzi PrestaShop 9.1 ostatnie wydanie to 9.1.5 z 18 sierpnia 2026 z pięcioma poprawkami bezpieczeństwa. Wcześniejsze 9.1.x też łatały luki, w tym krytyczny XSS w panelu w 9.1.1. Szerzej o przejściu między wersjami piszę w tekście o aktualizacji PrestaShop 8 do 9.
- Logowanie dwuskładnikowe dla wszystkich kont w panelu, hostingu, Cloudflare i bramce płatności. Jeśli Twoja platforma nie ma 2FA w standardzie, dodaj je modułem lub wtyczką.
- Porządek w kontach: usuń dostępy byłych pracowników i agencji, zmień hasła współdzielone.
- Ochrona przed testowaniem kart: rate limiting na kroku płatności, Turnstile na formularzach, reguły antyfraudowe po stronie operatora płatności.
- Kopie i plan po włamaniu opisuję w checkliście bezpieczeństwa PrestaShop.
Po akcji: zwroty, wnioski i przygotowanie na święta
1 grudnia zaczyna się druga część sezonu. Klienci mają 14 dni na odstąpienie od umowy, więc zwroty z Black Week spływają do połowy grudnia, razem z zamówieniami na Mikołajki, które w 2026 wypadają w niedzielę handlową 6 grudnia.
- Zbierz liczby: ruch, konwersja, porzucone koszyki, czas odpowiedzi w szczycie, błędy i zablokowane żądania w Cloudflare.
- Zapisz, co zadziałało, a co trzeba poprawić przed kolejną akcją. To najtańszy audyt w roku.
- Odmroź zmiany, wgraj zaległe aktualizacje, sprawdź terminy ostatnich nadań przed świętami i pokaż je klientom.
- Ustal dyżur na święta: Wigilia jest dniem wolnym, a sklep sprzedaje dalej. Pomaga tu artykuł o monitoringu sklepu w święta.
FAQ
Kiedy jest Black Friday i Cyber Monday 2026?
Black Friday 2026 wypada w piątek 27 listopada, a Cyber Monday w poniedziałek 30 listopada. Black Week to zwyczajowo tydzień kończący się Black Friday, czyli 23-29 listopada; wiele sklepów przedłuża promocję do Cyber Monday.
Od czego zacząć przygotowanie sklepu do Black Friday?
Od audytu wydajności i kopii zapasowych na około 30 dni przed akcją, potem aktualizacje, test obciążenia na kopii sklepu i konfiguracja cache. Na tydzień przed Black Friday zamroź zmiany w sklepie, a w ostatnich dniach sprawdzaj już tylko zamówienia, płatności i monitoring.
Czy darmowy plan Cloudflare wystarczy na Black Friday?
Dla małego sklepu zwykle tak: plan Free ma CDN, 10 reguł cache, 5 własnych reguł WAF, 1 regułę rate limiting i Bot Fight Mode. Poczekalni (Waiting Room) nie ma ani w Free, ani w Pro, tylko w Business. Bot Fight Mode trzeba przetestować, bo potrafi blokować powiadomienia z bramek płatności.
Czego nie wolno cache'ować w sklepie internetowym?
Koszyka, zamówienia, konta klienta, logowania, panelu administracyjnego, API i adresów, na które bramki płatności wysyłają powiadomienia. W WooCommerce dodatkowo żądań z ciasteczkami woocommerce_items_in_cart, woocommerce_cart_hash i wp_woocommerce_session_. PrestaShop ustawia ciasteczko sesji już przy pierwszej wizycie, więc HTML trzymaj w cache po stronie serwera, a na krawędzi CDN zasoby statyczne.
Czy przed Black Friday aktualizować PrestaShop?
Tak, ale najpóźniej na 2-3 tygodnie przed akcją, z testem na kopii sklepu i planem cofnięcia. W gałęzi 9.1 ostatnie wydanie to 9.1.5 z 18 sierpnia 2026 z pięcioma poprawkami bezpieczeństwa. W tygodniu Black Friday nie wdrażam żadnych zmian, tylko pilnuję stabilności.
Jak pokazywać obniżki cen w Black Friday zgodnie z Omnibusem?
Przy każdej informacji o obniżce podaj najniższą cenę z 30 dni przed obniżką, czytelnie, obok ceny promocyjnej. Rabat w procentach licz od tej ceny, nie od ceny regularnej. Inspekcja Handlowa może nałożyć do 20 tys. zł kary, a UOKiK przy naruszeniu zbiorowych interesów konsumentów do 10% obrotu.
Co monitorować w sklepie w trakcie Black Week?
Dostępność sklepu co minutę, dodanie produktu do koszyka i testowe zamówienie co kilka minut, statusy płatności, czas odpowiedzi, błędy 5xx i 429 w logach oraz ważność certyfikatu SSL. Alarm powinien trafiać do dwóch osób, a dyżur 27-30 listopada trzeba ustalić z góry.
Ile kosztuje przygotowanie sklepu do Black Week?
Przegląd wydajności i bezpieczeństwa małego sklepu PrestaShop lub WooCommerce z konfiguracją Cloudflare to zwykle kilka godzin pracy. Dokładny zakres i wycenę podaję po krótkiej rozmowie, bo zależą od hostingu, liczby modułów i stanu aktualizacji. Stawka to 120 zł netto za godzinę.
Mogę pomóc przed Black Week: audyt wydajności i bezpieczeństwa sklepu, konfiguracja Cloudflare (cache, WAF, ochrona przed botami), żeby sklep się nie wywrócił przy ruchu. Do 20 listopada zostaje czas na poprawki, potem już tylko zamrożenie i dyżur.
Zapytaj o wycenęWolisz stałą opiekę zamiast jednorazowej akcji? Zobacz opiekę i utrzymanie sklepu albo audyt techniczny PrestaShop. Monitoring koszyka i zamówień uruchomisz sam w IThandy Monitor (14 dni za darmo).
Powiązane artykuły z bazy wiedzy
- Jak przyspieszyć sklep PrestaShop i Core Web Vitals
- Bezpieczeństwo sklepu PrestaShop - checklista
- Błąd 500 PrestaShop - jak naprawić
- Integracja InPost i Paczkomatów z PrestaShop
Administrator IT i wykonawca e-commerce. Warszawa i zdalnie. Opublikowano 28.10.2026.